Le scénario classique
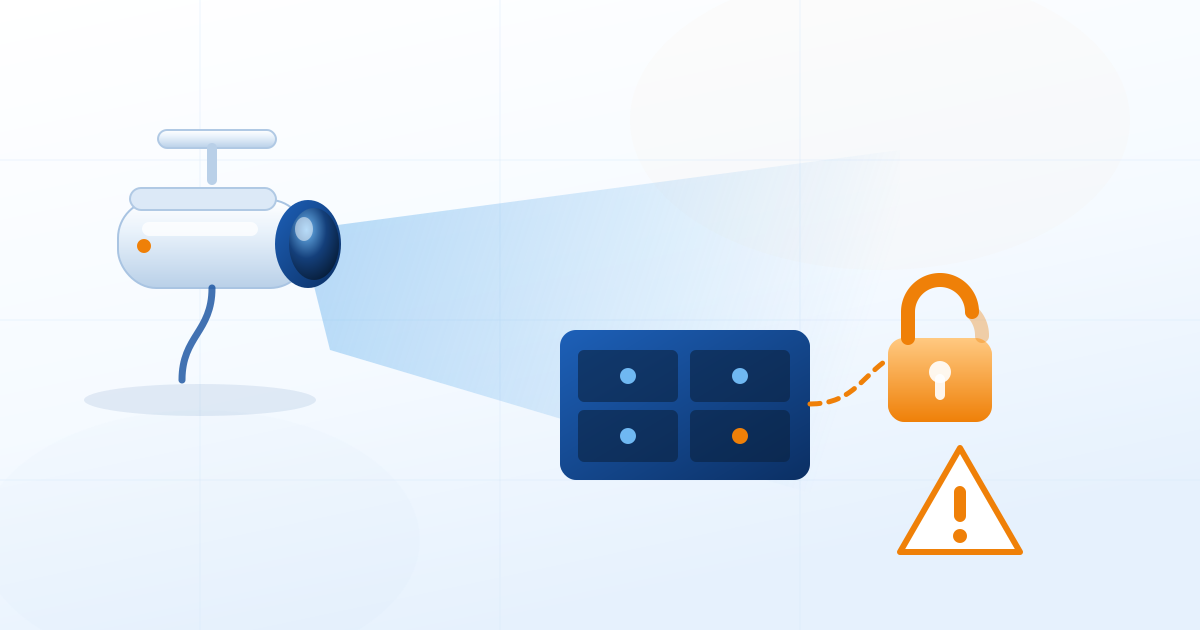
Le client veut voir ses caméras depuis son téléphone. L'installateur ouvre un port vers l'enregistreur, laisse le compte administrateur par défaut, et le système fonctionne. Tout le monde est satisfait.
Sauf que cet enregistreur est désormais joignable depuis n'importe où dans le monde, avec un identifiant et un mot de passe documentés publiquement par le constructeur. Le dispositif censé protéger le site devient le point d'entrée le plus accessible du réseau.
Ce qu’une installation correcte suppose
La bonne nouvelle, c'est qu'aucune de ces mesures n'est coûteuse. Elles demandent simplement d'être prévues au moment de l'installation plutôt qu'après un incident.
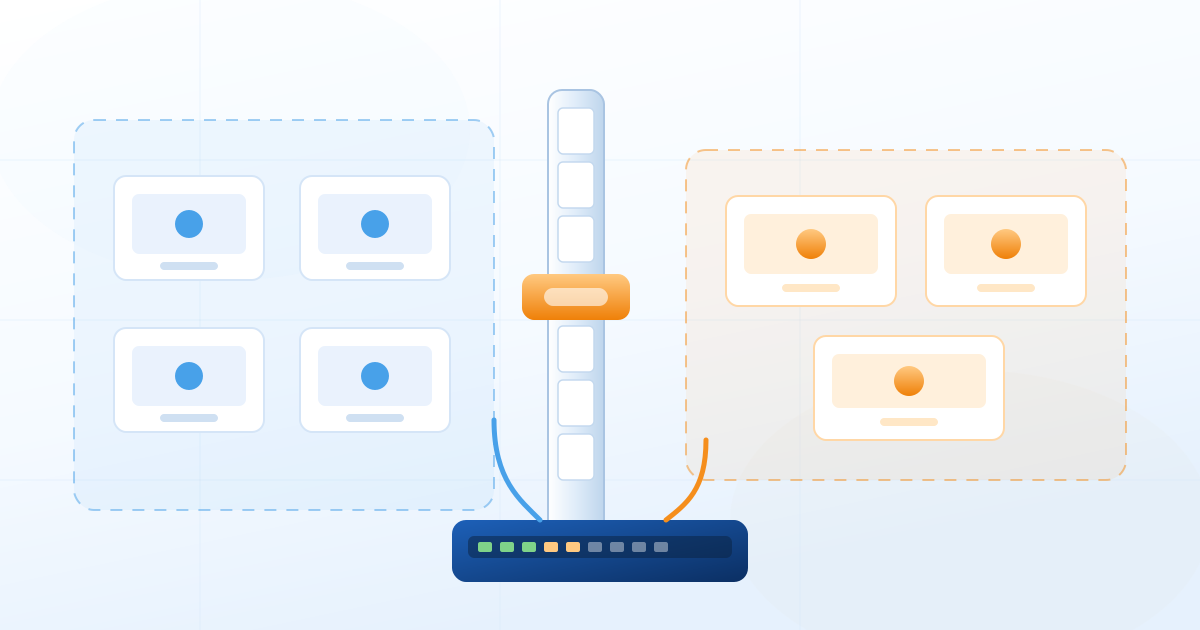
- Un réseau dédié aux équipements de sécurité, séparé du réseau bureautique
- La suppression systématique des comptes et mots de passe d’usine
- Des comptes nominatifs, révocables individuellement
- Un accès distant chiffré, sans exposer l’enregistreur directement sur Internet
- Des firmwares tenus à jour et une durée de conservation décidée, pas subie
Pourquoi c’est rarement fait
Parce que les métiers sont cloisonnés. L'intégrateur de vidéosurveillance connaît le matériel, rarement le réseau. Le prestataire informatique connaît le réseau, mais n'intervient pas sur le matériel posé. Entre les deux, personne n'assume l'ensemble.
C'est exactement ce cloisonnement que nos pôles Réseaux & Infrastructure, Surveillance & Accès et Cybersécurité suppriment : c'est la même équipe qui pose le câble, installe la caméra et durcit l'accès.